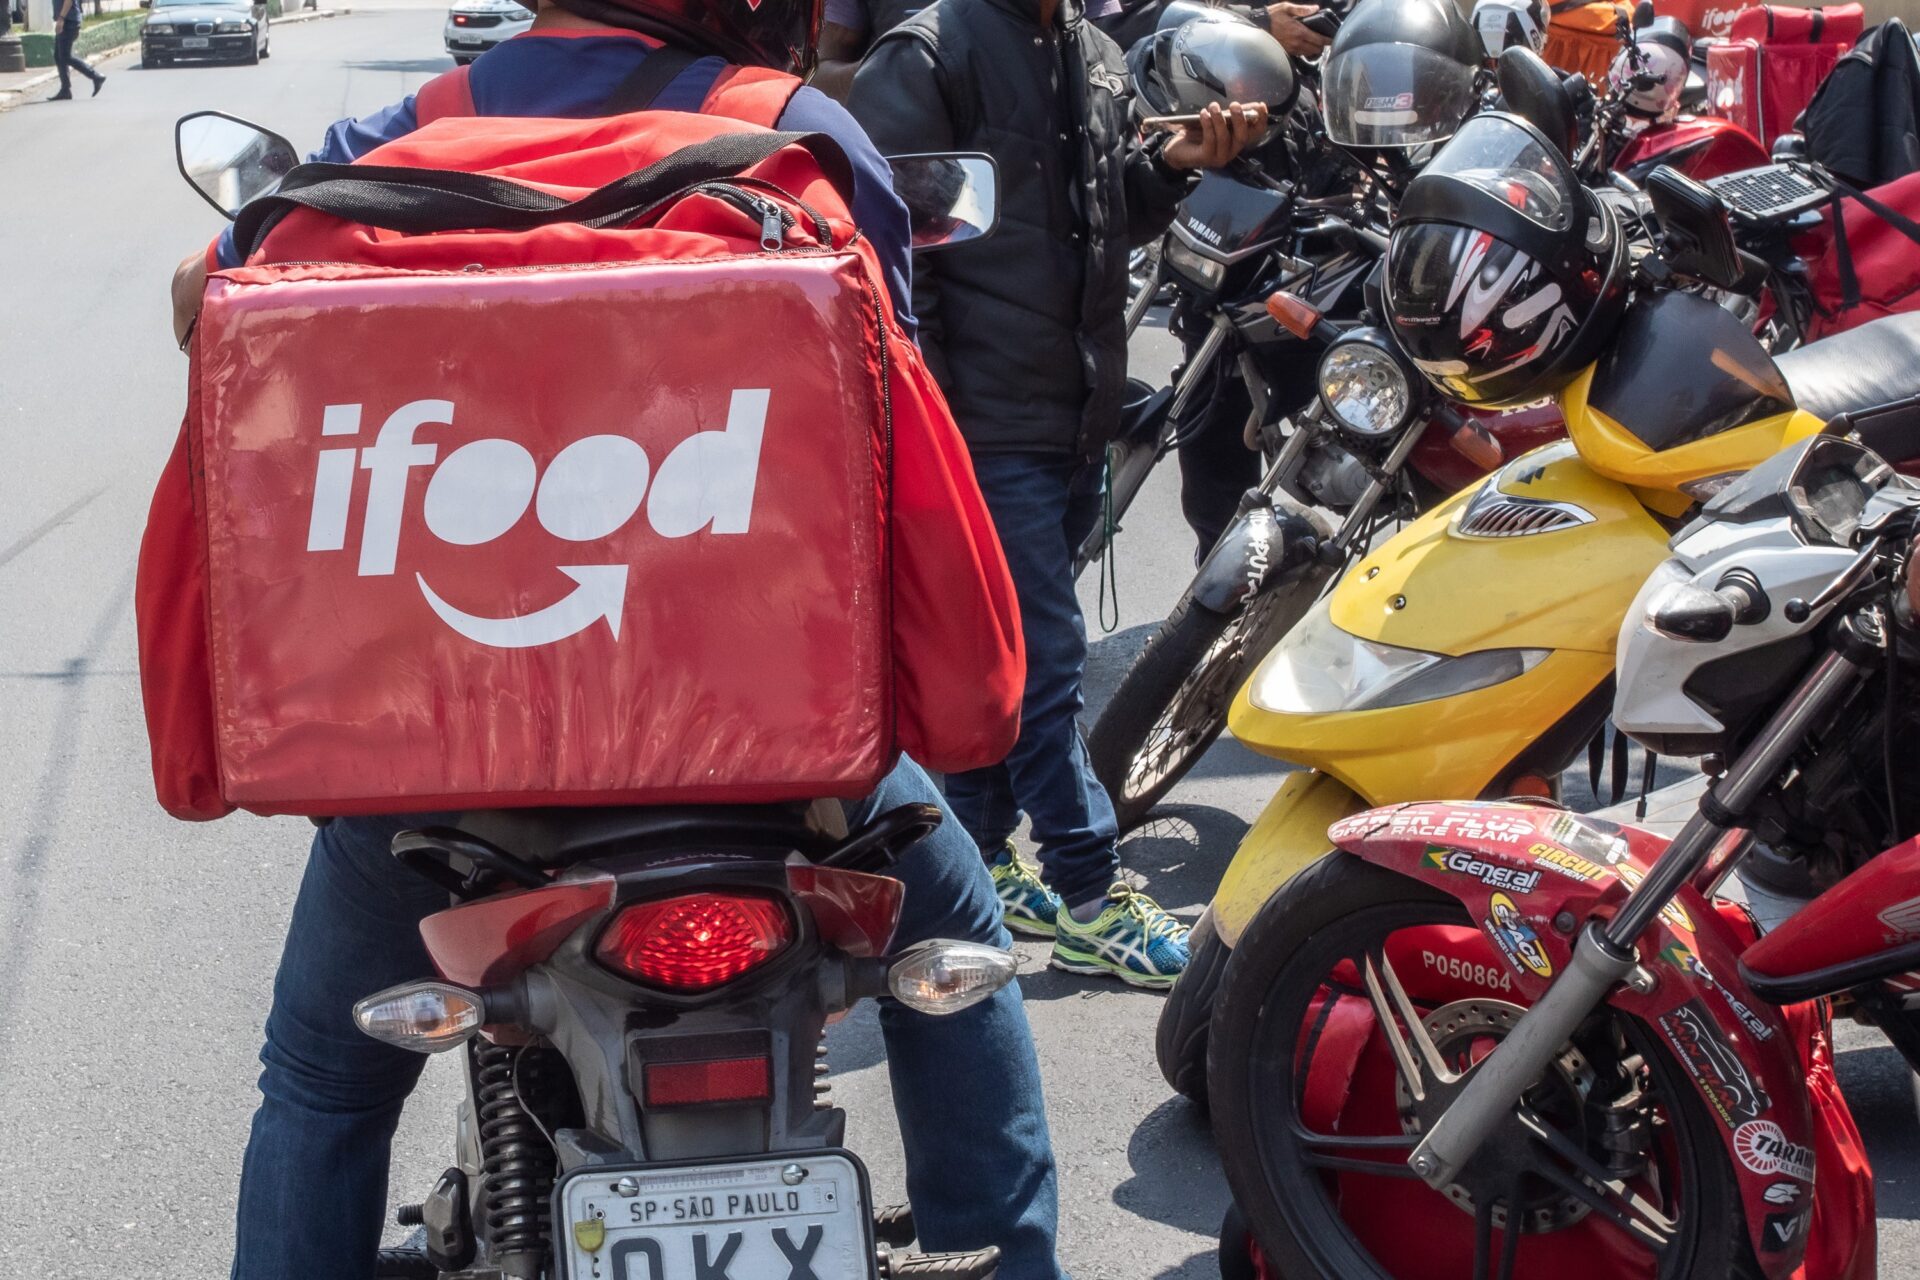
Informações cadastrais e bancárias de entregadores, além de contatos de restaurantes e consumidores, foram comprometidas após uma brecha de segurança nos sistemas da plataforma de entregas iFood. O incidente provocou alerta para potenciais tentativas de golpes contra os usuários cadastrados.
Segundo a companhia, entregadores tiveram expostos dados como nome, e-mail, telefone, endereço, CPF e, em determinados casos, agência e conta bancária. Para representantes de restaurantes parceiros, houve vazamento de telefones e documentos. No caso dos clientes finais e usuários corporativos de benefícios, a empresa afirma que apenas os números telefônicos foram atingidos.
O episódio mobilizou a Agência Nacional de Proteção de Dados (ANPD), que já foi formalmente notificada e acompanha as apurações internas. A direção da empresa declarou que o número exato de atingidos segue sob levantamento, com avisos individuais sendo disparados aos envolvidos.
A invasão cibernética foi detectada no último sábado, mas a operação do aplicativo permaneceu ativa. O iFood garantiu que senhas de acesso, números de cartões de crédito, dados biométricos e saldos financeiros não foram acessados durante a ação, reforçando a orientação para que usuários desconfiem de mensagens e solicitações de códigos por canais não oficiais.